Αυτό είναι και το δύσκολο με τις ενημερώσεις ασφαλείας: όταν λείπουν, συνήθως δεν εμφανίζεται κάποια προειδοποίηση στη βιτρίνα σου.
Τι συνέβη
Στις 21 Οκτωβρίου 2026, η ομάδα της PHP ανακοίνωσε διορθώσεις για δύο κρίσιμα κενά ασφαλείας. Υπό προϋποθέσεις, θα μπορούσαν να επιτρέψουν σε κάποιον να εκτελέσει κώδικα στον server χωρίς να έχει λογαριασμό στο site. Η ανακοίνωση αφορά και servers που χρησιμοποιούν PHP-FPM, μια πολύ συνηθισμένη εγκατάσταση.
Η PHP είναι το λογισμικό πίσω από πολλά site και ηλεκτρονικά καταστήματα, ανάμεσά τους WordPress, WooCommerce και OpenCart. Μπορεί να μην τη βλέπεις ποτέ στο διαχειριστικό σου, αλλά είναι εκεί κάθε φορά που ένας επισκέπτης ανοίγει μια σελίδα.
Αυτό δεν σημαίνει ότι κάθε site που δεν ενημερώθηκε έχει ήδη παραβιαστεί. Σημαίνει ότι υπάρχει γνωστός, σοβαρός λόγος να γίνει έλεγχος τώρα.
Το update του site δεν είναι το ίδιο με το update του server
Μπορεί να έχεις ενημερώσει το WordPress, το θέμα και τα πρόσθετά σου και πάλι να τρέχει παλιά PHP στον server. Είναι διαφορετικές δουλειές. Το ίδιο ισχύει και αν κάποιος απλώς έκρυψε την έκδοση της PHP από τα δημόσια στοιχεία του site: η απόκρυψη δεν εγκαθιστά το patch.
Αν στον ίδιο server φιλοξενούνται περισσότερα site, χρειάζεται έλεγχος για το καθένα. Διαφορετικά καταστήματα μπορεί να χρησιμοποιούν διαφορετικές εκδόσεις PHP.
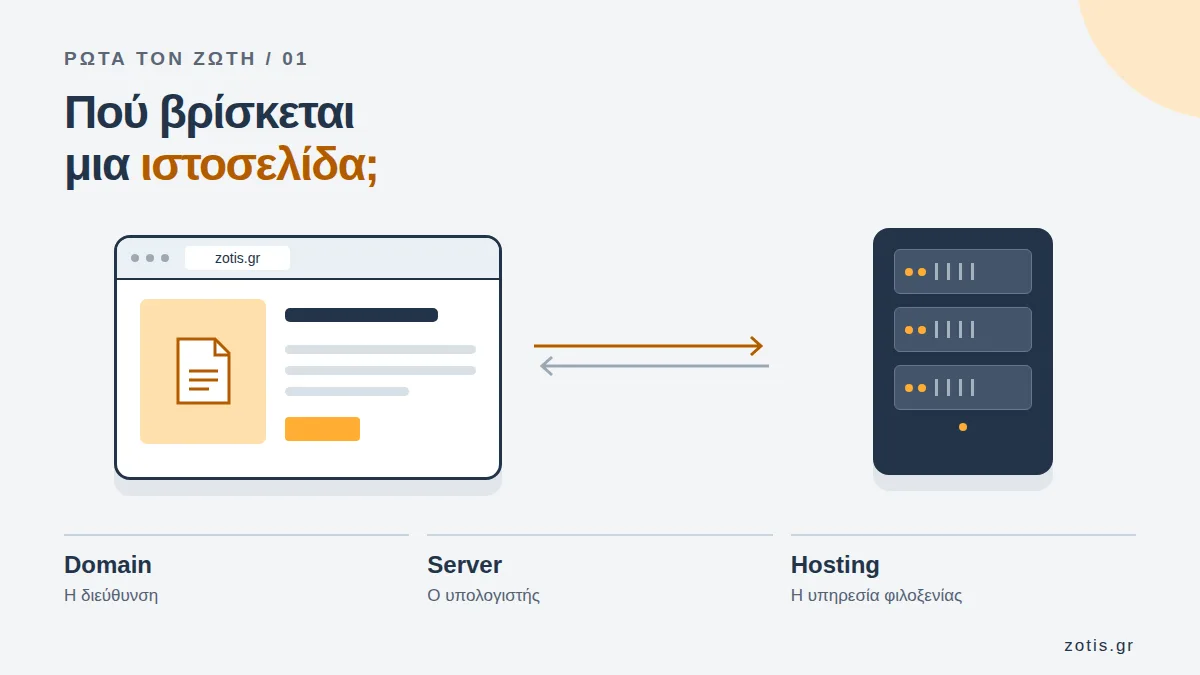
Αν οι όροι αυτοί σου φαίνονται μπερδεμένοι, έχω εξηγήσει τι είναι το hosting και ο server με απλά λόγια, ώστε να ξέρεις ποια υπηρεσία συζητάς με τον τεχνικό σου.
Τι να ρωτήσεις τον τεχνικό σου
Δεν χρειάζεται να μπεις εσύ στο τερματικό. Στείλε ένα μήνυμα στον άνθρωπο ή στην εταιρεία που συντηρεί το site σου και ζήτησε συγκεκριμένη απάντηση:
- Ποια έκδοση PHP εξυπηρετεί πραγματικά το δικό μου site και έχει εγκατασταθεί η διόρθωση για τα δύο κενά της 21ης Οκτωβρίου;
- Ολοκληρώθηκε η ενημέρωση των πακέτων χωρίς σφάλματα και επανεκκινήθηκε η υπηρεσία PHP όπου χρειάζεται;
- Μετά την αλλαγή ελέγχθηκαν οι βασικές λειτουργίες: παραγγελίες, πληρωμές, φόρμες επικοινωνίας και email;
- Αν υπάρχουν περισσότερα site στον ίδιο server, ελέγχθηκαν και αυτά;
Η απάντηση «ο server λέει ότι όλα είναι ενημερωμένα» από μόνη της δεν αρκεί. Ένα αποθετήριο πακέτων μπορεί να αποτύχει κατά την ενημέρωση και ο server να συνεχίσει να βλέπει παλιές εκδόσεις. Χρειάζεται να επιβεβαιωθεί ποιο πακέτο εγκαταστάθηκε τελικά και ποια έκδοση τρέχει.
Μια ερώτηση που αξίζει να κάνεις
Οι διορθωμένες εκδόσεις που ανακοίνωσε επίσημα η PHP είναι οι 8.2.35, 8.3.36, 8.4.27 και 8.5.12. Υπάρχουν όμως και διορθωμένα πακέτα για παλαιότερες εκδόσεις: ο Sury έχει ενσωματώσει αυτές τις διορθώσεις στα πακέτα PHP 7.4.33-31 και PHP 5.6.40-104. Αν ο server χρησιμοποιεί αυτά τα αποθετήρια, ο τεχνικός σου μπορεί να ελέγξει ποιο πακέτο είναι πράγματι εγκατεστημένο. Η ύπαρξη του patch δεν σημαίνει ότι οι παλιές εκδόσεις επέστρεψαν σε επίσημη υποστήριξη· χρειάζεται και σχέδιο αναβάθμισης.
Δεν το γράφω για να πανικοβληθεί κανείς ή για να αρχίσει να αλλάζει ρυθμίσεις στα τυφλά. Το γράφω γιατί ένα site μπορεί να δείχνει υγιές την ώρα που του λείπει μια σημαντική ενημέρωση.
Αν έχεις site ή e-shop, ρώτησε τον τεχνικό σου για την ενημέρωση της 21ης Οκτωβρίου. Το patch υπάρχει. Το σημαντικό είναι να ξέρεις ότι έφτασε στον δικό σου server.
Και ένα ευχαριστώ στον Ondřej Surý, που εδώ και χρόνια ετοιμάζει πακέτα PHP και βοηθά την κοινότητα να συντηρεί συστήματα που ακόμη τα χρειάζονται.
Πηγές: η επίσημη ανακοίνωση της PHP για τα CVE-2026-109618 και CVE-2026-109619, και τα αρχεία αλλαγών των πακέτων Sury για PHP 5.6.40-104 και 7.4.33-31.